Domain txgt.de kaufen?
Wir ziehen mit dem Projekt
txgt.de um.
Sind Sie am Kauf der Domain
txgt.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain txgt.de kaufen?
Wie kann man DNS-Spoofing mit C durchführen?
DNS-Spoofing kann mit C durchgeführt werden, indem man den DNS-Server-Response manipuliert. Dazu kann man den Netzwerkverkehr abfangen und die DNS-Antworten fälschen, um die IP-Adressen von bestimmten Domains auf eine andere IP-Adresse umzuleiten. Dies kann beispielsweise durch die Verwendung von Bibliotheken wie libpcap oder WinPcap erreicht werden. Es ist jedoch wichtig zu beachten, dass DNS-Spoofing illegal ist und nur zu Bildungszwecken oder mit ausdrücklicher Zustimmung des Netzwerkbetreibers durchgeführt werden sollte. **
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **

Ähnliche Suchbegriffe für DNS-Spoofing-Schutz
Top-Angebote
Produkte zum Begriff DNS-Spoofing-Schutz:
-
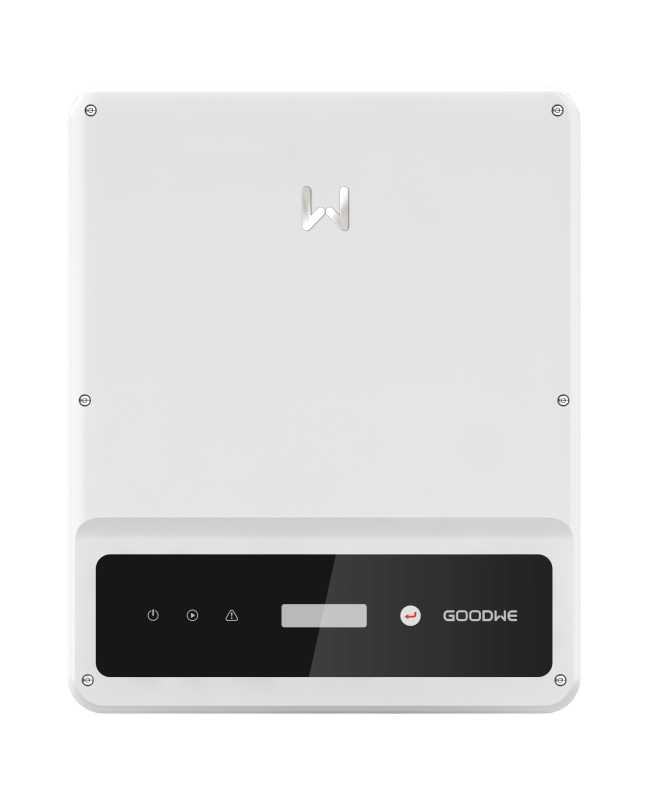
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
-
Wie funktioniert der DNS-Rebind-Schutz bei der Fritzbox?
Der DNS-Rebind-Schutz bei der Fritzbox verhindert, dass eine Webseite oder ein Dienst innerhalb des lokalen Netzwerks aufgerufen wird, wenn die IP-Adresse der Webseite oder des Dienstes nicht mit der IP-Adresse übereinstimmt, die der DNS-Server zurückgibt. Dadurch wird verhindert, dass Angreifer über manipulierte DNS-Antworten auf interne Ressourcen zugreifen können. Die Fritzbox überprüft die IP-Adresse, die der DNS-Server zurückgibt, und blockiert den Zugriff, wenn sie nicht mit der erwarteten IP-Adresse übereinstimmt. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
Top-Angebote
Produkte zum Begriff DNS-Spoofing-Schutz:
-
Sonnenbrille Sport Outdoor-SchutzDiese sportliche Sonnenbrille bietet UV400-Schutz und ist ideal für Outdoor-Aktivitäten. Ihr ergonomisches, geschwungenes Design in Kombination mit einem umweltfreundlichen Nasensteg aus Gummi sorgt für optimalen Tragekomfort. Hergestellt aus einem importierten Polycarbonat-Rahmen und bruchsicheren Gläsern, zeichnet sich diese Brille durch Langlebigkeit und Robustheit aus. Sie eliminiert Blendung und gibt Farben naturgetreu wieder – für klare und präzise Sicht. --- ## **Produktspezifikationen** - UV-Schutz: 100 % UV400 - Rahmenmaterial: Importiertes Polycarbonat - Gläser: Bruchsicheres Polycarbonat - Eigenschaften: Ergonomisches, geschwungenes Design, umweltfreundlicher Nasensteg aus Gummi - Lieferumfang: 1 Sonnenbrille, 1 Reinigungstuch, 1 Bedienungsanleitung (Englisch und Chinesisch) --- ## **Geeignete Einsatzgebiete und Aktivitäten** Diese Sonnenbrille ist perfekt für verschiedene Outdoor-Aktivitäten und bietet optimalen Schutz vor der Sonne. - Ideal für Outdoor-Sportarten - Geeignet zum Wandern und Radfahren - Perfekt für Wassersport und Strand14,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man DNS-Spoofing mit C durchführen?
DNS-Spoofing kann mit C durchgeführt werden, indem man den DNS-Server-Response manipuliert. Dazu kann man den Netzwerkverkehr abfangen und die DNS-Antworten fälschen, um die IP-Adressen von bestimmten Domains auf eine andere IP-Adresse umzuleiten. Dies kann beispielsweise durch die Verwendung von Bibliotheken wie libpcap oder WinPcap erreicht werden. Es ist jedoch wichtig zu beachten, dass DNS-Spoofing illegal ist und nur zu Bildungszwecken oder mit ausdrücklicher Zustimmung des Netzwerkbetreibers durchgeführt werden sollte. **
-
Wie kann man die Sicherheit und den Schutz der DNS-Server gewährleisten? Was sind effektive Maßnahmen, um DNS-Spoofing und andere Angriffe auf die DNS-Infrastruktur zu verhindern?
1. Verwendung von sicheren Passwörtern und regelmäßiger Aktualisierung der DNS-Software. 2. Implementierung von DNSSEC zur Überprüfung der Authentizität von DNS-Daten. 3. Einrichtung von Firewalls und Intrusion Detection Systemen zum Schutz vor DNS-Spoofing und anderen Angriffen. **
-
Schützt die HTTPS-Verbindung bei Websites auch vor DNS-Spoofing?
Nein, HTTPS schützt nicht vor DNS-Spoofing. HTTPS verschlüsselt lediglich die Kommunikation zwischen dem Browser und der Website, während DNS-Spoofing eine Manipulation der DNS-Auflösung ist, bei der der Benutzer auf eine gefälschte Website umgeleitet wird. Um DNS-Spoofing zu verhindern, sollten DNSSEC (Domain Name System Security Extensions) und andere Sicherheitsmaßnahmen implementiert werden. **
-
Was ist Spoofing in Pokémon? - Was ist Spoofing in Pokémon?
Spoofing in Pokémon bezieht sich auf die unerlaubte Verwendung von GPS-Fälschungen, um den Standort des Spielers zu ändern und so auf virtuelle Standorte zuzugreifen, die normalerweise nicht erreichbar wären. Dies kann dazu führen, dass Spieler Pokémon fangen oder an Raids teilnehmen, ohne tatsächlich vor Ort zu sein. Spoofing wird von den Entwicklern als Verstoß gegen die Nutzungsbedingungen angesehen und kann zu einer Sperrung des Kontos führen. Es wird empfohlen, das Spiel fair zu spielen und keine Spoofing-Methoden zu verwenden. **
Ähnliche Suchbegriffe für DNS-Spoofing-Schutz
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Autocampingzelt - SUV Zelt - Outdoor Abenteuer - UV-Schutz Schatten - 320x198x195 Cm - SchwarzSchaffen Sie mit diesem vielseitigen Autocamping-Zent sofort zusätzlichen Lebensraum für Ihre Outdoor-Abenteuer. Suchen Sie ein komfortables Versteck, das sich einfach an Ihrem Fahrzeug anbringen lässt? Dieses Zelt bietet die Lösung für einen komfortablen Aufenthalt im Freien, geschützt vor Sonne und leichtem Regen. Dieses wasserdichte und windresistente Zelt ist ideal für verschiedene Outdoor-Aktivitäten wie Camping, Roadtrips oder einen Tag am Strand.317,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert der DNS-Rebind-Schutz bei der Fritzbox?
Der DNS-Rebind-Schutz bei der Fritzbox verhindert, dass eine Webseite oder ein Dienst innerhalb des lokalen Netzwerks aufgerufen wird, wenn die IP-Adresse der Webseite oder des Dienstes nicht mit der IP-Adresse übereinstimmt, die der DNS-Server zurückgibt. Dadurch wird verhindert, dass Angreifer über manipulierte DNS-Antworten auf interne Ressourcen zugreifen können. Die Fritzbox überprüft die IP-Adresse, die der DNS-Server zurückgibt, und blockiert den Zugriff, wenn sie nicht mit der erwarteten IP-Adresse übereinstimmt. **
-
Ist Call-ID-Spoofing zurückverfolgbar?
Call-ID-Spoofing bezieht sich auf die Manipulation der Anrufer-ID, um eine falsche Nummer anzuzeigen. In den meisten Fällen ist es schwierig, die tatsächliche Quelle des Anrufs zurückzuverfolgen, da die Technik verwendet wird, um die Spuren zu verwischen. Es gibt jedoch spezielle Techniken und Tools, die von Strafverfolgungsbehörden eingesetzt werden können, um die Identität des Anrufers zu ermitteln. **
-
Was haltet ihr vom Rufnummern-Spoofing?
Als KI-Assistent habe ich keine Meinung, aber Rufnummern-Spoofing kann problematisch sein. Es ermöglicht es Betrügern, ihre Identität zu verschleiern und sich als jemand anderes auszugeben, um Menschen zu täuschen oder zu betrügen. Es ist wichtig, wachsam zu sein und verdächtige Anrufe zu melden, um sich vor möglichen Betrügereien zu schützen. **
-
Wozu dient das Spoofing von Anrufen?
Das Spoofing von Anrufen dient dazu, die Identität des Anrufers zu verschleiern oder zu fälschen. Dies kann verwendet werden, um Betrug zu begehen, indem beispielsweise gefälschte Anrufe von Banken oder Regierungsbehörden getätigt werden, um persönliche Informationen oder Geld zu stehlen. Es kann auch für Streiche oder Belästigungen verwendet werden, indem die Nummer eines anderen Anrufers gefälscht wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.